Fugaku: через публичный дашборд украли 430 SSH-ключей и данные 4222 пользователей
Взломщики проникли во внутреннюю сеть суперкомпьютера Fugaku через открытую всем страницу мониторинга. Унесли 430 приватных ключей, 233 из них без пароля, и учётные записи 4222 человек. Машина выведена из работы.
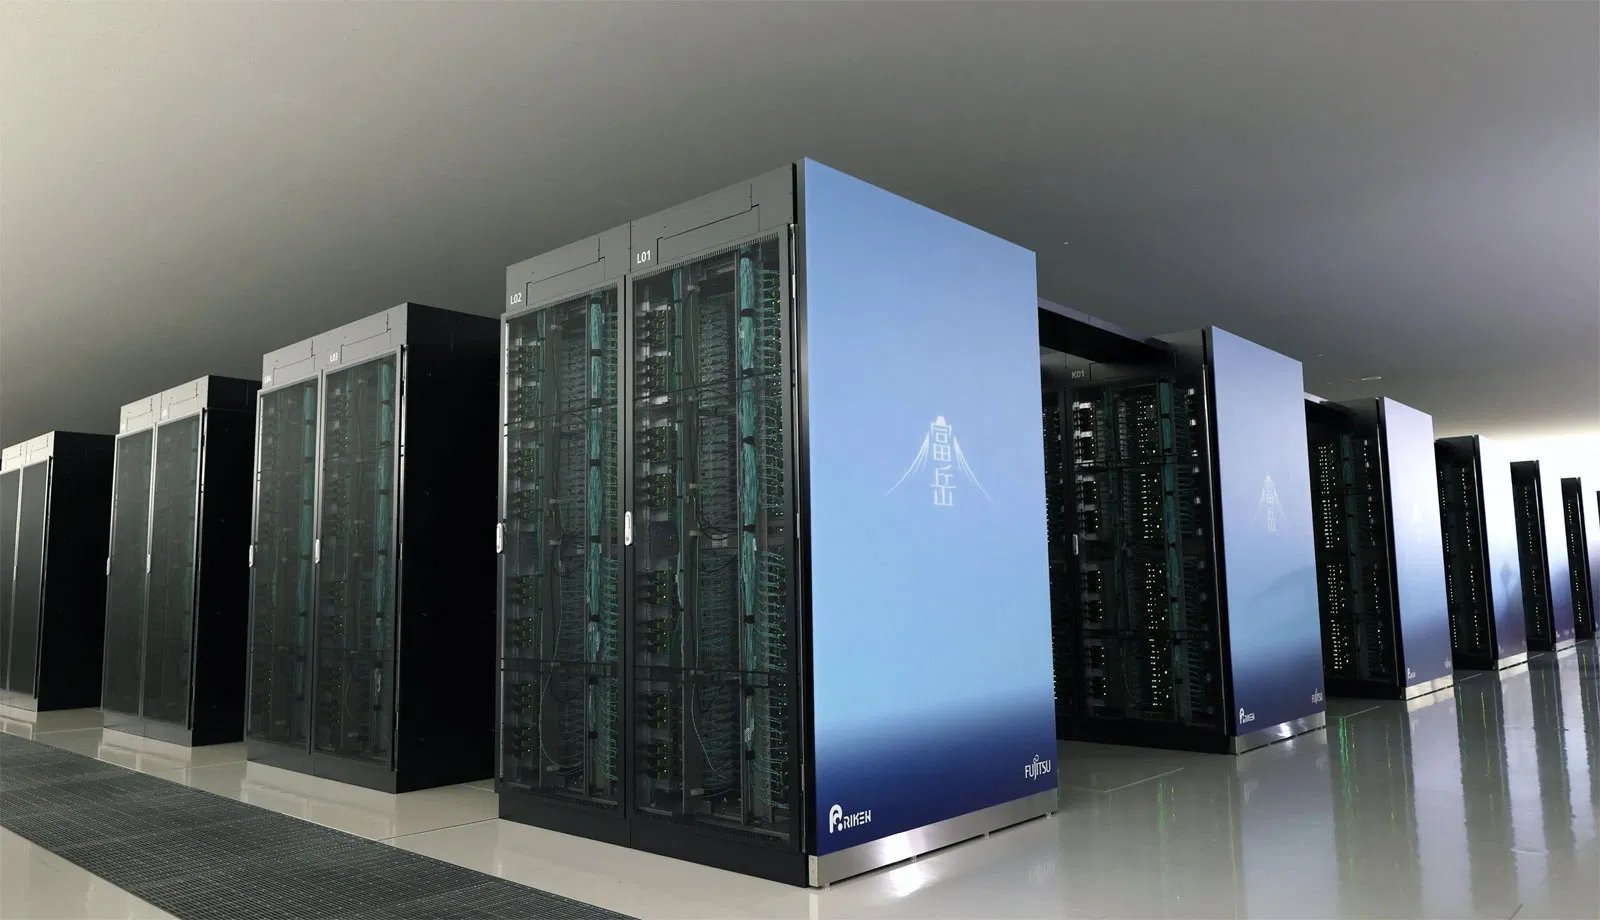
Что случилось
Японский институт RIKEN раскрыл результаты расследования взлома суперкомпьютера Fugaku. Проникновение во внутреннюю операционную сеть шло через публично доступную страницу, на которой отображаются параметры работы комплекса. Расследование подтвердило факт несанкционированного доступа 13 ноября, а в 4:30 утра 14 ноября Fugaku остановили и закрыли внешний доступ.
В официальном сообщении института указано, что злоумышленники изменили конфигурацию нескольких внутренних серверов и установили на них вредоносные программы. Отдельно подтверждено, что они пытались подключиться к чужим системам с помощью похищенных учётных данных.
Детали
Промежуточные итоги разбора опубликованы 20 ноября. Главное — масштаб утечки аутентификационных данных: всего собрано и вывезено 430 приватных ключей, из них 197 защищены паролевой фразой, а 233 — нет.
- 430 приватных ключей, 233 из них без паролевой фразы;
- до 4222 пользователей Fugaku и до 375 пользователей суперкомпьютера RIKYU для ИИ-задач — имена, адреса почты, идентификаторы, места работы, телефоны;
- атака шла с 10 по 13 ноября, подозрительный сетевой трафик заметили 12 ноября;
- обслуживание и управление системой были переданы внешнему подрядчику.
Помимо ключей во внутренних каталогах пользователей лежали исследовательские файлы. Институт заявляет, что доказательств их вывоза пока нет, но вопрос продолжает проверяться. Хронология по документам RIKEN выглядит так: 13 ноября в 16:33 подтверждён факт доступа, 14 ноября в 4:30 машина остановлена, 15 ноября в 16:18 разосланы письма пользователям.
Что это значит
Для администраторов здесь важен не сам факт взлома суперкомпьютера, а цепочка, которая к нему привела: информационная страница, выложенная наружу, оказалась входной точкой во внутренний сегмент. Ту же ошибку легко повторить с любой админкой, отрисованной для удобства, — вводная страница Grafana, служебный dashboard статусов, панель мониторинга «для коллег». Если такой интерфейс смотрит в интернет, он обязан быть изолирован от сети управления.
Вторая часть урока — ключи. Двести тридцать три приватных ключа без пароля, лежащих в домашних каталогах на общем кластере, превращают утечку одного сервера в проблему для десятков внешних организаций. Такие ключи надо либо защищать паролем и агентом, либо держать вне HPC-узлов. Практический вывод для смежных площадок: RIKEN аннулировал все публичные ключи пользователей для входа в Fugaku и отключил публичную панель мониторинга, а пользователям рекомендовано отозвать скомпрометированные ключи на всех сторонних серверах и сгенерировать новые пары.
Комментарии 0
Комментариев пока нет — будьте первым.
Оставить комментарий
Имя и текст — этого достаточно. Комментарий появится сразу; подозрительные сообщения уходят на проверку.