Ustim
Личный сайт и техническая записная книжка: проекты, статьи о серверах и рабочие заметки.
DjangoPythonSQLiteNginx
Проектирую и поддерживаю серверную инфраструктуру, разрабатываю сайты на Python и Django. Здесь — проекты, статьи и рабочие заметки.
Инфраструктура, автоматизация и веб-разработка — от идеи до поддержки.
Личный сайт и техническая записная книжка: проекты, статьи о серверах и рабочие заметки.
Собственный Git-хостинг на Forgejo: приватные репозитории, задачи и совместная работа.
Федеративная видеоплатформа на ActivityPub с P2P-раздачей видео прямо в браузере.
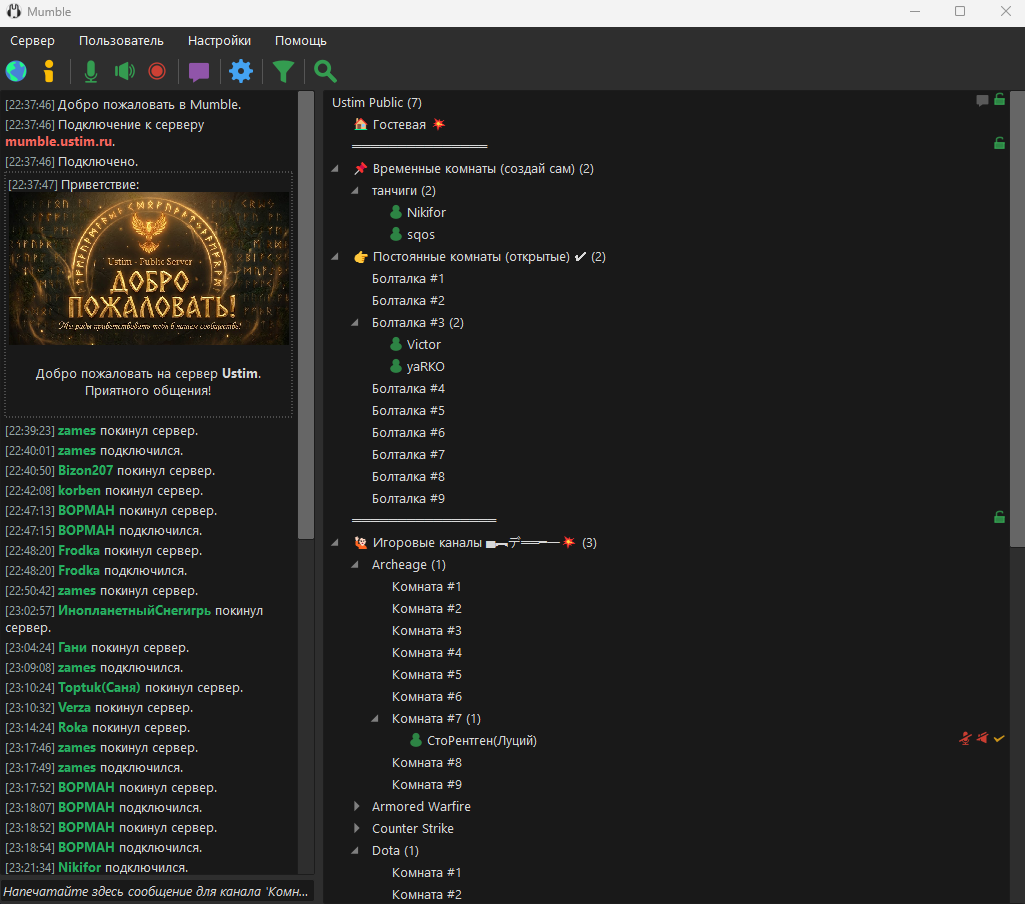
Голосовой сервер для общения и игр: публичные и приватные комнаты, отдельные игровые каналы.
В ядро 7.5 принят патч с параметром загрузки kcore=. Он закрывает доступ к /proc/kcore, через который любой процесс с мандатом CAP_SYS_RAWIO читает всю память машины и раскладку KASLR. По умолчанию файл остаётся включённым.
Разработчик APT Юлиан Андрес Клоде объявил, что начиная со следующей недели из unstable вырежут поддержку отсоединённых подписей Release.gpg, репозиториев со слабыми хешами и архивов без Release-файла. Причина — сложность кода загрузки и рост возможностей ИИ в поиске уязвимостей.
Вышла стабильная ветка PostgreSQL 19 — почти на два месяца позже плана из-за потока сообщений об ошибках, найденных ИИ-анализом кода. В релизе адаптивный пул обработчиков ввода-вывода, команда REPACK, подсказки планировщику и ускорение INSERT с внешними ключами.
Цепочка 4EverAble2Shell обходит ноябрьский хотфикс N-central и при включённом Legacy API даёт удалённое выполнение команд с правами root. Атакующие ставили XMRig; N-able закрыла 17 уязвимостей в HF3 и полностью убрала Legacy API.
Лаборатория Касперского описала группировку AuditTeam: она шифрует данные, а выкуп называет платой за «аудит и консалтинг». Атаки шли с января по октябрь 2026 года, среди пострадавших — российские промышленные компании. Инструмент — фреймворк OpsAgent.
Xint раскрыла пять уязвимостей nginx: главная CVE-2026-123007 живёт с 2015 года и даёт код в рабочем процессе по одному запросу HTTP/2. Вместе с ошибкой в SCTP ядра Linux цепочка приводит к root на хосте и выходу из Docker. Исправления в 1.30.7 и 1.31.9.
Полная процедура проверки и обновления ядра Linux в Debian 13 и Ubuntu 26.04 LTS: как узнать, что установлено и что доступно, обновиться в пределах стабильного выпуска, перейти на ядро из backports или HWE, откатиться при проблемах и собрать собственное ядро из исходников.
 →
14
Ноя
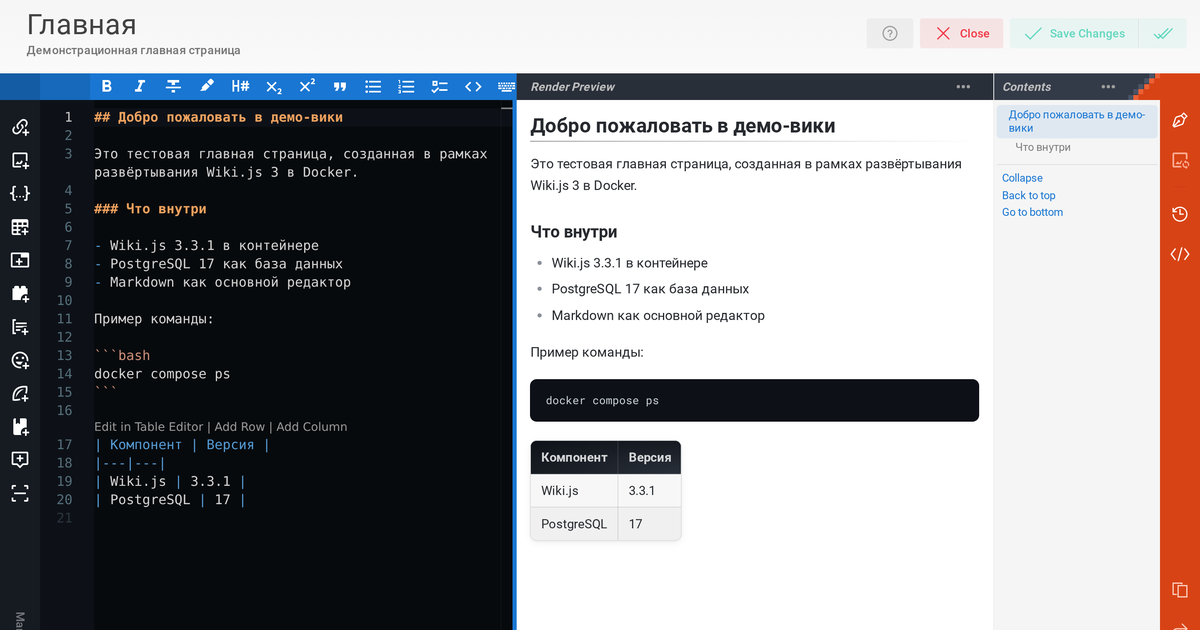
Пошаговое развёртывание Wiki.js 3.3.1 в Docker Compose с PostgreSQL 17: подготовка сервера, compose-файл, первый вход и смена пароля, настройка домена, редактор страниц, HTTPS через nginx, обновление, резервные копии и разбор типичных ошибок.
 →
12
Ноя
Как установить плагины в NetBox 4.7.5 в Docker: свой образ через uv, включение PLUGINS, миграции и статика. На примере двух самых скачиваемых плагинов — Topology Views 5.0.2 и NetBox DNS 1.7.3.
 →
12
Ноя
Пошаговое развёртывание NetBox 4.7.5 (DCIM + IPAM) в Docker Compose на чистом Debian 12 или Ubuntu 24.04: подготовка сервера, Docker из официального репозитория, настройка окружения, первый вход, наполнение базы, бэкап, обновление и HTTPS через reverse proxy.
 →