Zyxel GS1900: почти 1000 коммутаторов взломаны через дыру, которую не закрыл патч
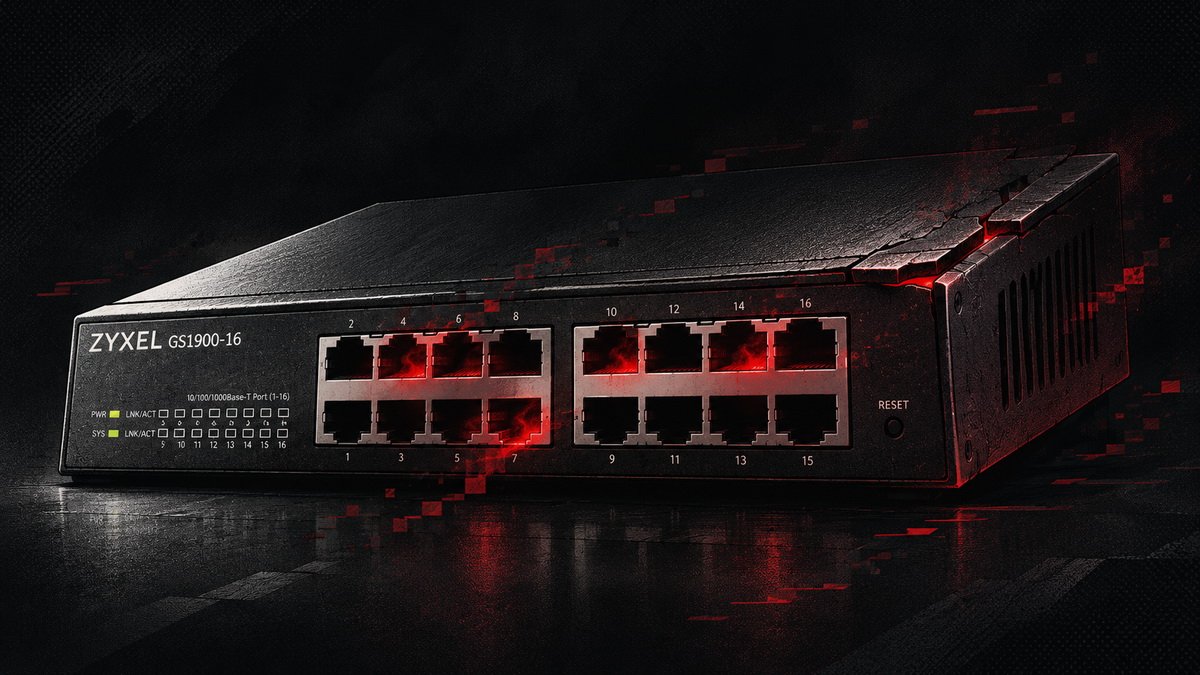
Binarly нашла в прошивке Zyxel GS1900 уязвимость CVE-2026-107441: неавторизованный запрос к веб-интерфейсу даёт root. Июньское обновление эту дыру не закрывало, а GreyNoise насчитала 996 скомпрометированных коммутаторов в 48 странах.
Что случилось
Компания Binarly установила, что выпущенное в июне обновление прошивки для коммутаторов Zyxel серии GS1900 не защищало от эксплоита, которым атакующие ломали устройства. Проблема получила отдельный идентификатор CVE-2026-107441: ошибка записи за границы буфера в компоненте, обслуживающем веб-интерфейс управления. Для эксплуатации не нужна аутентификация — достаточно сетевого доступа к веб-интерфейсу и специально собранного HTTP-запроса. По данным GreyNoise, к моменту разбора атак уже были скомпрометированы 996 коммутаторов в 48 странах.
Детали
Уязвимость затрагивает десять моделей серии GS1900. Zyxel оценила её в 8,8 балла по CVSS, исследователи Binarly — в 9,8. История тянется с июня: тогда закрыли CVE-2026-7273, тоже связанную с обработкой HTTP-параметров, и выпустили прошивку 2.90 Patch 2. Разбор показал, что исправление было неполным.
- CGI-компонент прошивки отводил под параметры запроса область памяти на 140 элементов и не ограничивал размер каждого параметра;
- эксплоит отправлял чрезмерно большой 140-й параметр, перезаписывал счётчик параметров и выходил за границы буфера — это давало выполнение произвольной команды с правами root;
- в Patch 2 добавили проверку количества параметров, но выполнялась она уже после копирования данных в память, поэтому счётчик успевал испортиться до срабатывания проверки.
Готовый эксплоит, написанный на Python, исследователи обнаружили 17 сентября на сервере, связанном с инфраструктурой бэкдора JITTERLY, руткита SIXZUT и кампании Red Heron. Zyxel уведомили 29 сентября, компания подтвердила отдельную уязвимость. Исправление вошло в прошивку 2.90 Patch 3, вышедшую в конце октября: теперь количество параметров проверяется до записи в память, а размер каждого ограничен. С взломанных устройств, по данным GreyNoise, собирали конфигурации, хеши учётных данных root и сведения о сетях.
Что это значит
Коммутаторы доступа в офисах и небольших ЦОД обычно считают «мелкой периферией» и обновляют последними — а на них лежит управляющий трафик и конфигурация всей локальной сети. Ошибка показательная: патч поставили, галочку в отчёте закрыли, а уязвимость осталась рабочей. Практический порядок действий для администратора: обновиться до 2.90 Patch 3, проверить, не было ли подозрительных обращений к веб-интерфейсу, сменить пароли root и ограничить доступ к интерфейсу управления отдельным management-VLAN или ACL. Если устройство стояло интерфейсом в интернет, его конфигурацию и ключи стоит считать раскрытыми.
Комментарии 0
Комментариев пока нет — будьте первым.
Оставить комментарий
Имя и текст — этого достаточно. Комментарий появится сразу; подозрительные сообщения уходят на проверку.