D-Link DGS-3130: несколько 0-day без патчей — отключать DDP и чистить SNMP
D-Link предупредила о неисправленных уязвимостях в коммутаторах DGS-3130: они раскрывают данные об устройстве, позволяют менять учётные данные и настройки, вытягивают строки сообщества SNMP и роняют коммутатор в перезагрузку.
Что случилось
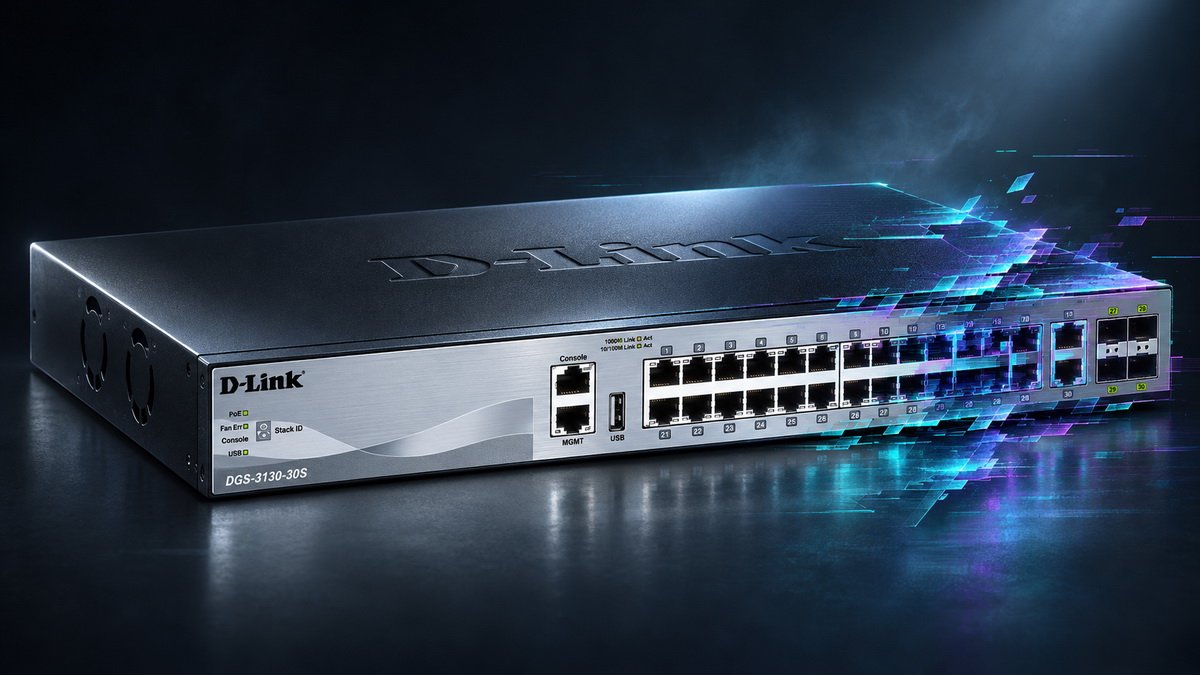
D-Link предупредила о нескольких уязвимостях нулевого дня в коммутаторах серии DGS-3130, для которых патчей пока нет. Ошибки нашёл специалист Spectrum Community Solutions Гиреш Кумар Энугу, но технические детали и идентификаторы CVE компания не раскрывает — известно лишь, что проблемы связаны с аутентификацией, контролем доступа и обработкой данных в протоколе обнаружения D-Link Discovery Protocol (DDP).
Детали
Эксплуатация даёт атакующему конфиденциальные сведения об устройстве, возможность изменить учётные данные или конфигурацию, раскрытие строк сообщества SNMP, а также отказ в обслуживании вплоть до перезагрузки коммутатора. Для коммутатора уровня доступа это полный набор: от разведки до вывода из строя.
- подтверждено поражение нескольких версий прошивки DGS-3130-30TS;
- проверяется, опасны ли те же ошибки для других моделей линейки;
- отдельно изучаются настройки SSH, механизмы защиты учётных данных операционной системы коммутатора, шифрование прошивок и встроенные криптографические ключи.
Пока обновлений нет, D-Link предлагает набор временных мер. Первая и главная — отключить DDP, если он не используется для автоматического обнаружения соседей. Вторая — удалить лишние строки сообщества SNMP, включая заданные по умолчанию: именно они чаще всего остаются от быстрой настройки и дают доступ на чтение, а иногда и на запись.
Третья мера — не пускать управляющий трафик в общую сеть: доступ к SSH, веб-интерфейсу и SNMP стоит ограничить изолированным сегментом управления и списком доверенных администраторских хостов. Четвёртая — держать офлайн-копии конфигураций: если коммутатор всё-таки сбросят к заводским настройкам, восстанавливать его придётся вручную, и без резервной копии это часы работы.
Что это значит
Ситуация неприятна тем, что исправления нет и сроки его появления не называются. Уязвимости в коммутаторах доступа опаснее серверных: устройство стоит на границе сегмента, часто с минимальным сопровождением и на прошивке, которую обновляли год назад, а через него проходит трафик целого этажа или площадки.
Практический минимум на сегодня: проверить, включён ли DDP, и выключить его, если он не нужен; пройтись по SNMP-строкам сообщества и оставить только необходимые; вынести управление в отдельный VLAN; включить журналирование на внешний сервер, чтобы заметить неожиданные изменения настроек, самопроизвольные перезагрузки и сброс к заводским параметрам. О любом таком событии стоит сообщать вендору: подтверждённых случаев эксплуатации пока нет, и именно по ним D-Link будет уточнять картину.
Отдельно стоит вспомнить, что за последние месяцы это не первый инцидент с сетевым оборудованием: в начале ноября под удары попали коммутаторы Zyxel серии GS1900, где патч закрывал не всё. Правило одно — управляющая плоскость не должна быть доступна из пользовательских сегментов.
Комментарии 0
Комментариев пока нет — будьте первым.
Оставить комментарий
Имя и текст — этого достаточно. Комментарий появится сразу; подозрительные сообщения уходят на проверку.