Arista R4: 800G, MACsec на каждом порту и оптика на 25,6 Тбит/с
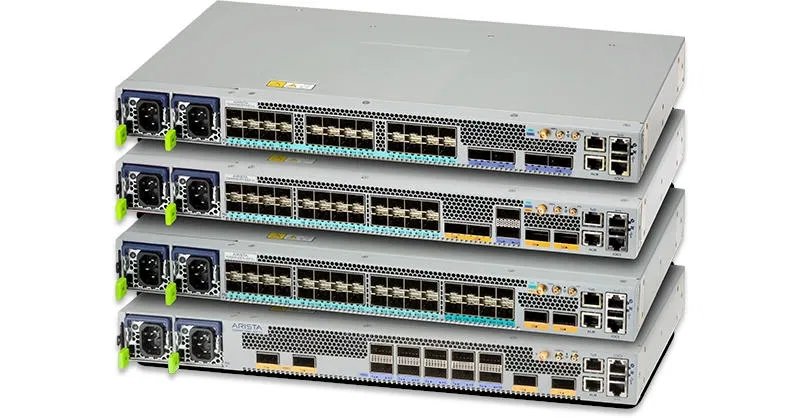
Arista показала платформы Etherlink R4 для распределённого инференса: компактные 7020R4 на 48 портов, 7282R4 с двумя supervisor-модулями и 7280R4 на 32 порта 800GbE. К ним добавили когерентную оптику ZR/ZR+ и усилитель на весь C-диапазон.
Что случилось
17 ноября 2026 года на конференции SC26 Arista Networks показала расширение линейки Etherlink — платформы R4 для сетей, соединяющих распределённые системы инференса. В серию вошли компактные маршрутизаторы 7020R4 и термостойкий 7020HR4, высокодоступный 7282R4 с двумя модулями управления и 7280R4 с когерентной оптикой. Всё, кроме 7020HR4, уже поставляется; его ждут в начале 2027 года.
Детали
Платформы построены на 5-нм кристаллах: Arista заявляет до 60% меньшего энергопотребления в сравнении с решениями на 7- и 16-нм техпроцессе. Шифрование вынесено в кремний — MACsec, IPsec и VXLANsec работают на линейной скорости, Segment Routing over IPv6 тоже реализован аппаратно.
- 7020R4 — 1U на 48 портов: оптические 1/10/25GbE либо медные RJ45 1/10GbE, плюс от четырёх до восьми uplink-портов 100GbE QSFP28; до 2 Тбит/с и до 1 млрд пакетов в секунду;
- 7020HR4 — та же платформа для промышленных условий: от −40 до +65 °C, с PTP, Synchronous Ethernet и привязкой к GNSS;
- 7282R4 — два независимых supervisor-модуля, чтобы отказ одного не останавливал маршрутизацию на пиринговых точках;
- 7280R4 — до 32 портов 800GbE либо 10 портов 800GbE и 64 порта 100GbE, до 25,6 Тбит/с, 9,6 млрд пакетов в секунду и 32 Гбайт буферной памяти.
Для связи между площадками добавлены когерентные трансиверы ZR/ZR+ на 400 и 800 Гбит/с и оптическая система: усилитель на весь C-диапазон суммарной ёмкостью 25,6 Тбит/с, мультиплексоры с демультиплексорами, а также съёмный рефлектометр OTDR, который проверяет волокно без вывода линии из работы.
Все модели работают под EOS — одной операционной системой на всю линейку, поэтому конфигурация и телеметрия переносятся между компактным шасси и магистральным. У 7020R4 общая с остальными R4 архитектура форвардинга с динамическими буферами: для front-end сегмента, где рядом живут хранилище и вычисления, это как раз то, что сглаживает всплески. Модификации R4K с увеличенными таблицами маршрутизации рассчитаны на операторов с полной таблицей BGP.
Что это значит
Ставка на распределённый инференс меняет требования к сети. Если модель отвечает на запрос в несколько этапов и часть вычислений уходит на другую площадку, критичны не гигабиты в магистрали, а предсказуемая задержка, точная синхронизация времени и шифрование каждого плеча — иначе трафик между ЦОД приходится заворачивать в отдельные шлюзы.
Практический интерес в том, что 800G-оптика и OTDR приходят как обычные сменные модули, а не как отдельная платформа производителя. Для администратора это меньше типов шасси в стойке и меньше поводов держать второй набор запчастей; для проектировщика — возможность собрать линию между площадками на 6,4 Тбит/с по одной паре волокон из восьми 800G-модулей.
Комментарии 0
Комментариев пока нет — будьте первым.
Оставить комментарий
Имя и текст — этого достаточно. Комментарий появится сразу; подозрительные сообщения уходят на проверку.